

- Published on
我拥有的外设,都已沦陷
- Authors
- Name
- schlarpc
- schlarp.com
引言:五分钟让外设裸奔
作者利用Claude Opus 5驱动的AI代理,对身边五款USB或WiFi外设进行固件逆向工程。每款设备平均耗时2-3小时、10-30次人工提示,产出完整的固件更新器、协议文档和利用脚本。结果发现:几乎所有外设都缺乏有效安全防护,攻击者可以轻易绕过LED指示、获得文件读写、甚至通过网络直接写入内存。
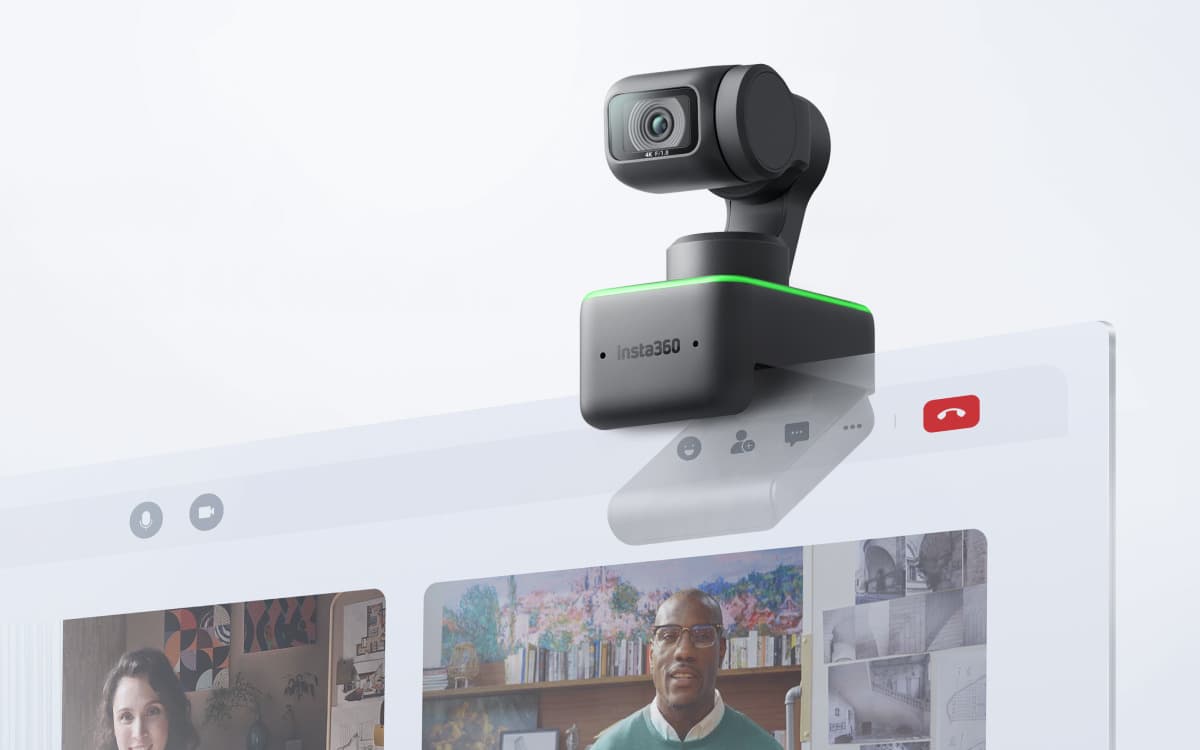
Insta360 Link 网络摄像头:LED可关闭
这款云台摄像头运行Amb tempted SoC 的ThreadX RTOS,并内置人脸跟踪、手势识别等模型。通过USB Video Class的Extension Unit命令可进入“大容量存储”模式,将伪造固件放入内部FAT分区。固件仅以MD5哈希保证完整性,无数字签名。作者编写工具修补了录制时的LED表格项,使绿灯不再亮起——虽然云台在录制时仍会下倾,但静默录制已成为可能。
ASUS ROG Swift PG42UQ 显示器:无法关闭的弹窗
作者因厌恶每隔8小时出现的“像素清洁”弹窗,尝试修改固件。发现固件更新通过I2C桥接USB,仅有简单校验和,无防篡改。虽然尚未实际刷机(担心损坏昂贵显示器),但已定位到可以修补的分支代码。同时,通过DDC/CI接口(原用于Windows工具DisplayWidget),作者编写了Linux下的shell脚本,可切换硬件准星、FPS计数、倒计时等叠加层。
Shure MV7 麦克风:明文命令行Shell
麦克风的固件隐藏在其Windows软件“MOTIV Mix”中。作者通过Wine安装软件,从更新服务器下载固件。发现麦克风通过USB HID vendor class暴露了一个完整的明文命令Shell,包含48个命令:数字信号处理旋钮、任意内存读写、LED控制、用户权限系统。权限认证仅是字符串比较——“su sup”即可提升至最高权限,可禁用触控面板、独立控制静音LED。作者还构建了WebHID界面,可从浏览器直接操控。
Elgato Cam Link 4K 采集卡:I2C隧道访问
HDMI采集卡相对平淡:固件包含MCU镜像和FPGA比特流,更新无保护。作者提取了所有EDID信息(分辨率、刷新率、色彩空间等),并发现vendor HID协议提供了内部I2C总线访问,可操控HDMI接收器寄存器。整个过程完全自动运行,作者睡前启动,醒来即得到完整的逆向文档和固件更新器。
Elgato Key Light Mini 补光灯:WiFi未认证内存写入
这款WiFi补光灯是唯一具备有意义固件完整性保护的设备:使用Ed25519签名。但签名验证仅在固件更新时执行,且更新过程中设备仍正常运作。作者利用一个HTTP POST请求(ATSE=0200ED94,0E001009)直接向UART总线写入内存,使签名检查变成空操作。之后即可刷入任意固件。作者用简单的设备名称补丁验证了攻击可行性。警告:不要将这些灯放在不受信任的网络上。
总结:开放的硬件与恐惧
作者一方面欣喜于硬件互操作性的进步:通过几小时的半自动化工作,就能为外设添加功能、修复烦恼。另一方面感到恐惧:任何USB或WiFi外设都可能被植入恶意固件,而操作系统无法确保麦克风不会突然变成键盘。以往需要国家级投入的硬件攻击,如今个人即可完成。外设制造商需认真对待固件安全,用户则应假设所有外设都可能已被“拥有”。
原标题:Everything I own, owned。 HN 原始发布时间:2026年8月24日星期一。当前记录为 1356 分、335 条评论。